「レピュテーションリスクは死んだ」——本当にそうか、データで確かめた
いちばん長く使っているメールアドレスを Have I Been Pwned に入力して みてください。返ってくるのはリストです。警告でもショックでもなく、銀行の取引明細のような、ただの リスト。この「肩をすくめる感じ」が、この記事の主題です。
この10年にレビューしてきた脅威モデルには、ほぼ例外なく「レピュテーション毀損」という行があります。 ほぼ必ず High と採点され、ほぼ必ず説明がありません。
当初、私はその行が何も測っていないと論じるつもりでした。結果として3分の2だけ正しかった。取り得る なかで最悪の点数です。
成立しなければならない連鎖
レピュテーションの帰結は、単一の出来事ではありません。それは連鎖であり、連鎖はリンクごとに検証 できます。情報漏えいが顧客を通じてあなたにコストを与えるには、4つのことが順番に起きなければなりま せん。世間が気づき、あなたを責め、実際に行動できる手段を持ち、そして行動を続ける。
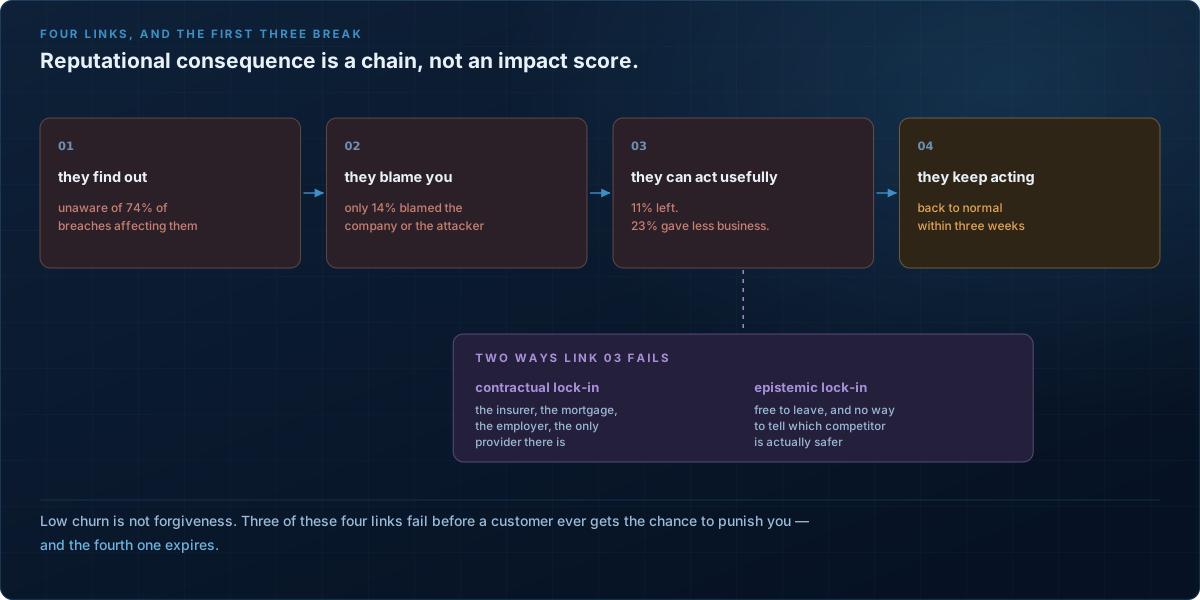
リンク1は即座に壊れます。 自分のメールアドレスが実際に流出した漏えい事案を見せられたとき、人は その74%を知りませんでした。そもそも信号が届いていないのです。
リンク2の壊れ方はもっと奇妙です。 漏えいを知った人のうち、原因を企業や攻撃者に帰属させたのは 14%だけでした。残りは自分を責めました——同じアドレスを使い回したから、登録しすぎたから、と。自分 のせいだと思っている人に、あなたを罰することはできません。
リンク3は、誰もが逆に理解している部分です。 広く引用されるのは「通知を受けた消費者のうち 11%が取引をやめた」という数字で、これが「誰も気にしていない証拠」として使われます。
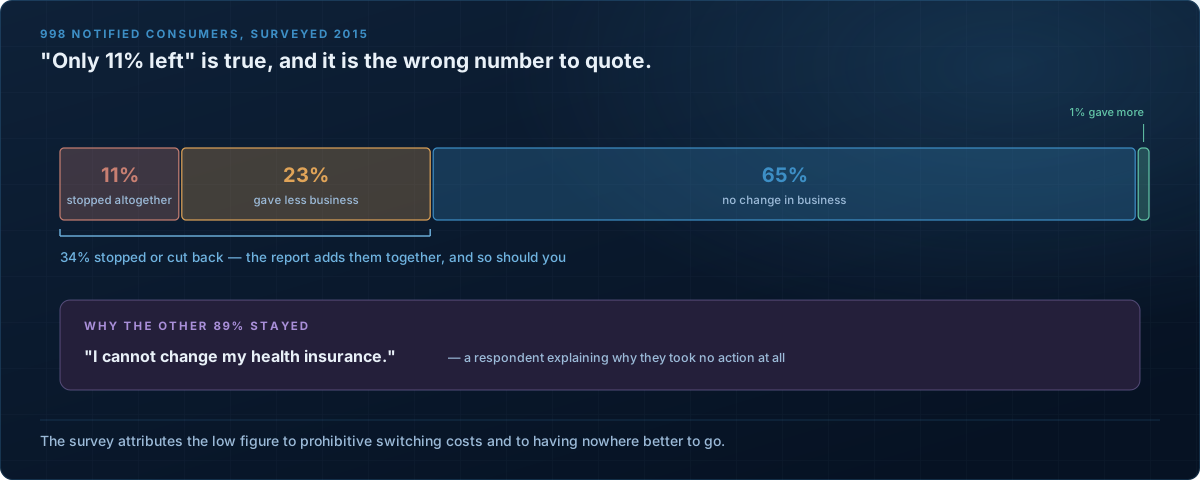
さらに23%が「以前より取引を減らした」と答えています。RAND はこれらを合算し、34%が停止または 縮小と報告しました。流通している数字は、商業的な影響を3分の1に見積もっていることになります。そして RAND はその低い離脱率の理由を「善意」ではなくスイッチングコストに帰しています。「健康保険会社、 住宅ローン会社、あるいは勤務先を変えることで生じるスイッチングコストは、法外になりうる」——多くの 場合、そもそも代替先が存在しません。何も行動しなかった回答者の言葉です。「健康保険は変えられない」。
解約率の低さは、顧客がどれだけ寛容かを測ってはいません。どれだけ閉じ込められているかを測って います。
しかしそれは保険会社の話でしかない
当然の反論であり、この議論を壊しかけたものでもあります。フードデリバリーのアプリなら乗り換えは簡単 です。なぜ誰も離れないのか。
離れるために必要な情報が存在しないからです。RAND は同じ箇所で「競合他社がより良い仕事をしているか を評価するための比較データの欠如」を指摘しています。その構造的な理由は、25年前に Ross Anderson が アカロフの「レモン市場」をセキュリティに当てはめて示しています。「買い手が売り手ほど製品の品質に 関する情報を持たないとき、価格と品質の双方に強い下方圧力がかかる」。
セキュリティの品質は、選ぶ時点では見えません。フードデリバリーのアプリは4タップで解約できます が、それでもより安全な代替先の名前は挙げられない。 これを認識上のロックインと呼ぶことにします ——離れる自由はあるが、選ぶ根拠がない。あらゆる市場に当てはまります。
そして意図が生まれても、それは蒸発します。後日「実際に行動したか」を尋ねられた人々は、行動していま せんでした。理由は「漏えいに無関心だった、コストを考えた、忘れた、あるいは諦めを感じた」。
忘れた。この記事でいちばん正直な言葉です。
私が間違っていた部分
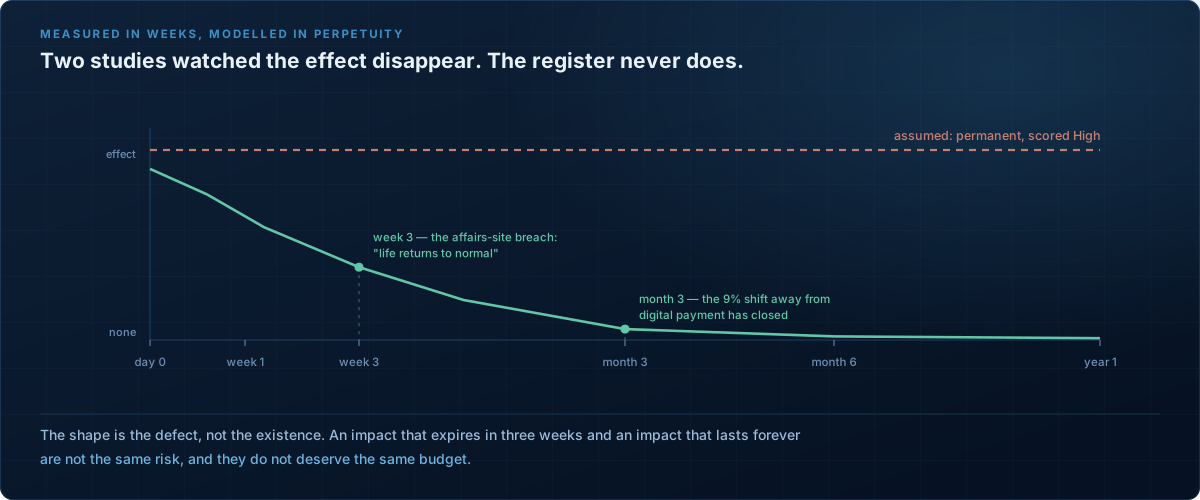
連鎖がそこまで壊れているなら、コストはゼロに近いはずです。2つの発見がそれを止めました。
影響は実在します——ただし期限切れになります。 フードデリバリー、銀行、オンライン食料品店での 漏えい後、デジタル決済は現金に対して9%落ち込みました。そして3か月後には差は消えていました。 また、不倫相手を探すサイトの漏えい——これ以上ないほど放射性の高いデータです——では、3週目には 「日常が戻る」兆候が現れています。
市場による制裁も実在します——ただし隠されています。 市場が無反応に見えるのは、企業が発表の タイミングをニュースの多い日に合わせているからです。報道圧力が高いと予測できる日には、4.44% 多くの漏えいが公表され、しかもその傾向は重大な事案や、医療データ・認証情報が流出した事案ほど強い。 これを補正すると制裁が姿を現します。時価総額の中央値で3億4,700万ドルの下落、ニュースの雑音に 紛れさせた場合は8,500万ドルまで縮みます。
投資家も気にするのをやめたわけではありません。企業が「日を選ぶ」のがうまくなっただけです。
コストはどこかへ移ったはずだった。移っていなかった。
私の仮説は、消費者が罰するのをやめた代わりに、別の誰かが罰し始めた——保険会社、規制当局、調達部門 ——というものでした。探しに行って、ほとんど見つかりませんでした。きれいにまとまった記事の代わりに、 この行き止まりを置いておきます。
保険は「ノー」と言っています。 サイバー保険料率は4%下落、12四半期連続の下落です。これは 帰結の増大を織り込んでいる市場の姿ではありません。
規制当局は「横ばい」です。 GDPR 制裁金の累計は2018年以降で71億ユーロに達していますが、 2025年単年では約12億ユーロで前年とほぼ同水準。一方で通知件数は長く続いた踊り場を抜け、 22%増の1日あたり443件になりました。報告すべき事象は増え、金額は変わらない。
調達については、裏づけが取れませんでした。 セキュリティ質問票が商談を潰すという統計は、どれも 質問票自動化を売る会社が出したもので、方法論がありません。ですから私は、自分が見たことだけを書き ます。案件の現場では、最近インシデントを起こしていると、ベンダーセキュリティ審査は四半期単位の遅延 になります。これは一次体験であって、エビデンスではありません。
それでも私は、コストは価格ではなく更新時に要求される統制のほうへ移った、と賭けます。裏づけが取れな かったので、賭けのままにしておきます。
そもそもあの行はどこから来たのか
ここでもう一度、自分を訂正しなければなりません。私は原因が定量的リスク標準の側にあると思っていま した。違いました。「レピュテーション毀損 High」がどこで定義されているのかを探しに行ったところ、 脅威モデリングの世界には、ほとんど定義がなかったのです。
STRIDE が分類するのは脅威です——なりすまし、改ざん、否認、情報漏えい、サービス拒否、権限昇格。 脅威が「どのように」損害を与えるかを記述するもので、その損害の価値は扱いません。隣に置かれる採点 方式 DREAD は、損害可能性を「組織に損害は生じていない」から「情報システム全体が破壊された」まで の段階で評価します。どの段階も技術的な状態であり、事業上の帰結はひとつもありません。自動車分野の TARA(ISO/SAE 21434)は、安全・金銭・運用・プライバシーの4カテゴリで評価します。正当な理由が あれば追加できますが、標準が名指しする4つにレピュテーションは入っていません。
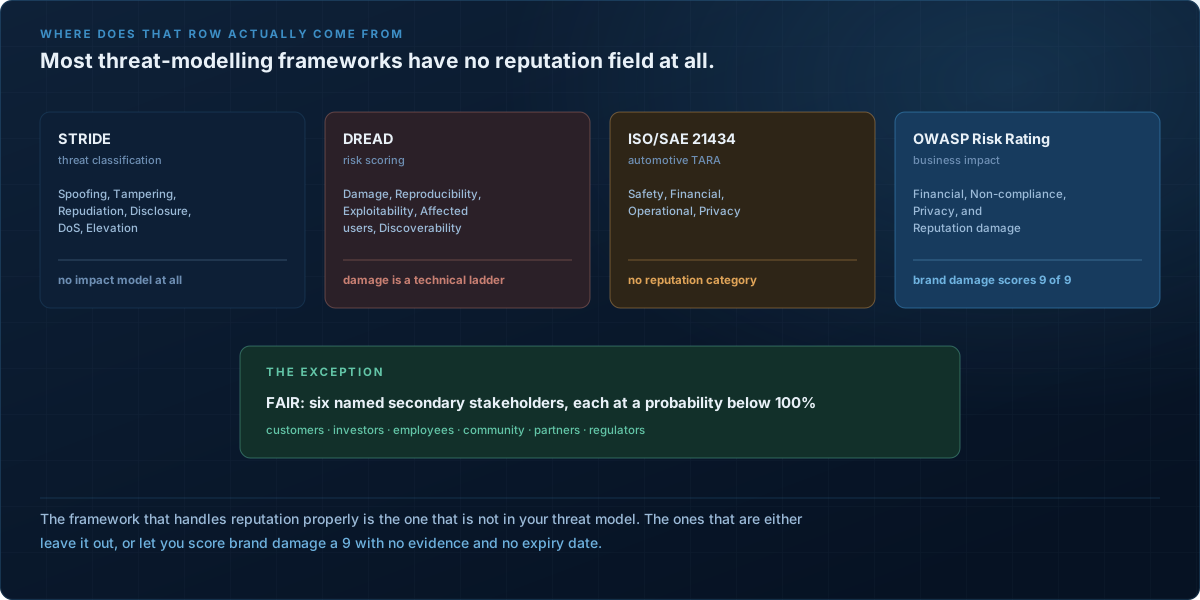
唯一それが形式化されているのは OWASP Risk Rating Methodology です。レピュテーション毀損は事業 影響要因のひとつで、4段の尺度を持ちます。「軽微な損害(1)、主要顧客の喪失(4)、信用の喪失 (5)、ブランド毀損(9)」。
「ブランド毀損」で9点満点中9点。名指しされたステークホルダーも、根拠の要件も、有効期限もなく、 しかも他の3つの要因と平均されて単一の影響スコアになります。
そしてレピュテーションをきちんと扱える唯一のフレームワークは、あなたの脅威モデルに入っていない方で す。FAIR にもレピュテーションという項目はありません。あるのは**二次損失(Secondary Loss)**で、 顧客、投資家、従業員、コミュニティ、取引先、規制当局という6者に帰属し、それぞれ「間接的である ため発生確率は100%未満」とされています。
つまり欠陥は、レピュテーションを高く採点しすぎていることではありません。その数字が置かれる成果物の 側に置き場所の構造がなく、6者と6通りの減衰速度が形容詞1つに潰れることです。なぜ誰も直さないのかに ついての私の読みはこうです。どの部門も所有しない唯一の行だから——マーケティングのものでもなく、 セキュリティのものでもなく、財務は値付けを拒む。だから不確実性の行き着く先になる。所見ではなく仮説 です。
直し方は地味です。名指しできるステークホルダーを採点すること。損失に「何週間」という減衰の時間軸を 与えること。そしてその損失をどう観測するかを言えないなら、ゼロと採点して理由を書くこと。
もう半分の問い:誰も「きれい」ではいられないのか
脆弱性の公開が爆発しているなら、「脆弱性ゼロ」を誰かに求めるのは妥当なのか。爆発は実在し、しかも 私が思っていたより大きいものでした。
公開数は2022年に26,431件、2025年に49,972件、そして2026年は9か月だけで77,584件。FIRST は年央 に自らの予測を46%上方修正し、その要因のひとつとして AI 支援による脆弱性発見を挙げました。
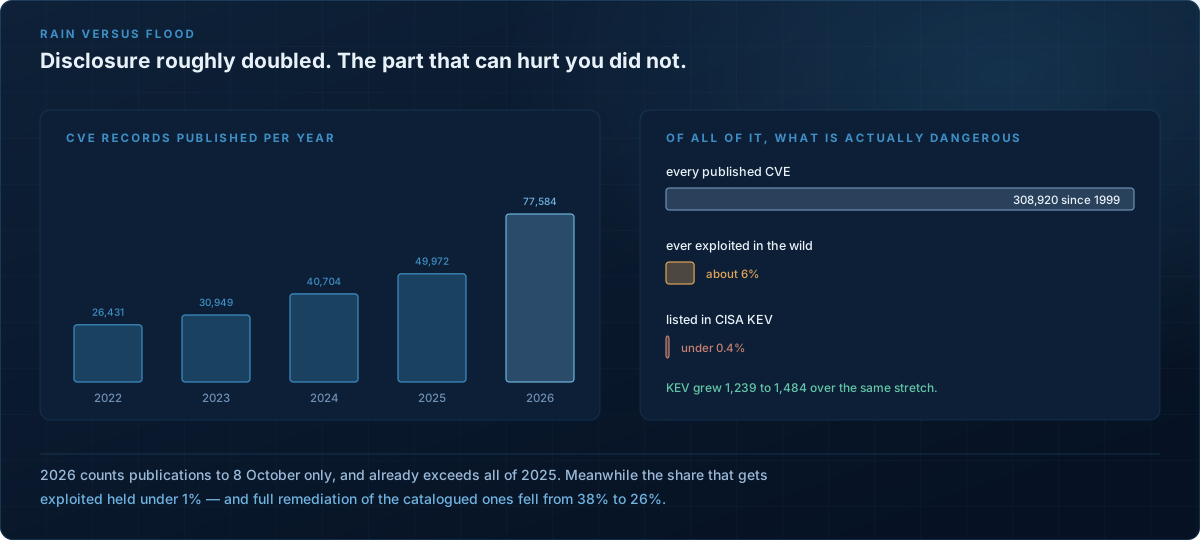
そして FIRST は、同じ予測のなかでその恐怖を打ち消します。
実際に対応すべき悪用可能性は横ばいである。現実のリスク(CISA KEV 掲載、または EPSS スコア10%超) で絞り込むと、生の件数が急増しているにもかかわらず、パッチ適用の負担は実質的に増えていない。
FIRST はこれを「雨」と「洪水」の違いと呼んでいます。**公開された脆弱性のうち、悪用が観測されたこと があるのは約6%**にすぎません。
6% は安全マージンではない
当然の反論があり、しかもそれは正しい反論です。残り94%は、まだ誰も武器化していないだけではないのか。 エクスポイトを書くコストが崩壊したら、その差は埋まるのではないか。
部分的には埋まります。そして、気にすべき数字があります。CVE の記述を与えられた GPT-4 エージェント は、91行のコードで、研究用ベンチマークにおける実在のワンデイ脆弱性の87%を悪用しました。記述を 与えない場合、同じエージェントの成功率は**7%**です。解説文そのものが、武器化を可能にしている部品 なのです。
ただし 6% は、エクスポイトを書く難しさを測った数字ではありません。測っているのは攻撃者の採算です ——到達可能か、配備されているか、手間に見合うか。Linux カーネルは数千件のカタログ化された CVE を 抱えて悪用率はほぼゼロですが、それは経路が多くの環境で到達不能だからです。
ですから、所見ではなく予想として書きます。悪用される割合は上がるが、100%には近づかない。自動化 が切り崩すのは攻撃者の計算式のうち1つの入力だけで、到達可能性と見返りはそのまま残ります。見るべき は CVE の件数ではなく、悪用される割合が動き始めるかどうか——まさに EPSS がそのために存在して います。
ここで、私が信じ込んでいたもうひとつのことを訂正しなければなりません。私は危険が「新しい」ものだと思っていま した——ゼロデイが毎日出てくる、と。そうではありません。既知悪用脆弱性カタログの約半数は持続的な 悪用を示しており、そのうち最近登録されたものは20%だけです。攻撃者が勝っているのは、古く、 カタログ化された脆弱性によってです。
そのぶん、残りはより悪い。脆弱性の悪用はいまや侵害の最多の起点で31%。そして組織は、まさにその 6%への対応が悪化しています。既知悪用脆弱性の完全な修復は38%から26%へ低下し、中央値は 32日から43日へ悪化しました。
議論を終わらせるべき一文は、Verizon のものです。
7日目の時点で……年度・件数・組織の成熟度にかかわらず、KEV 脆弱性の60〜70%が未対応のまま残る。 この最初の1週間の比率は、3年にわたるプロセス改善・ツール投資・規制圧力にもかかわらず、ほとんど 動かなかった。
彼らはこれを脆弱性修復における「光速度」かもしれないと述べ、「正しいものを選んでパッチを当てること こそが鍵となる戦略だ」と結論しています。
つまり、脆弱性ゼロは誰にも期待できず、その天井はおおよそ測定されたということです。干し草の山は倍に なり、針は増えず、磁石を持つ人々は遅くなった。これは脆弱性件数の衣装をまとった優先順位付けの危機で あり、私が以前から述べてきたセンサーの議論が、ようやく 数字を伴って現れたものです。
これが何を犠牲にするか
この記事は「漏えいは大したことがないから優先度を下げてよい」まであと一歩であり、その結論は誤りです。 研究そのものが課す4つの限界を挙げます。
スイッチングコストは両刃です。 離脱が容易で、かつ品質が見える市場では、健康保険会社が免れて いる解約があなたを襲います。多くの企業を守っている仕組みは、すべての企業が使えるわけではありません。
一過性は対応を前提にしています。 急速な減衰が測定されたのは、きちんと対応した企業においてです。 沈黙を正当化するものではありません。
平均が平らでも、裾は平らではありません。 71億ユーロの制裁金のうち、40.4億ユーロは1つの規制当局 の案件です。
生存者バイアスが組み込まれています。 ここで挙げた研究は、いずれも存続した企業を測っています。
私がこの議論を持ち出さない場面: 規制産業、顧客の信頼そのものが商品である事業、そして1件の インシデントが「高くつく」ではなく「存続に関わる」場面。1度の漏えいで会社が死ぬなら、レピュテー ションは High と採点して、ここで読むのをやめてください。
では、実際に何をすべきか
世間はほとんど気づかず、規制当局もほとんど課金しない。ならば手を抜けばいい——という誘惑が生まれ ます。逆です。インシデントこそ、あなたのセキュリティ態勢がチーム外の誰かにとって読めるものに なる唯一の瞬間だからです。
情報漏えいは、セキュリティを本当に大事にしている企業と、大事にしていると主張しているだけの企業の あいだに線を引きます。試されるのは漏えいしたかどうかではなく——いずれは誰もが漏えいします——その 後です。強制される前に開示するか。走らせていたベースラインを変えるか。入れた仕組みがニュース サイクルより長く生き残るか。
ここで減衰カーブは言い訳から指示に変わります。3週間は罰が続く長さであると同時に、誰かが見て いる長さでもある。だから観客向けに設計された対応は無駄です——届く前に観客はいなくなる。その窓 より長く生きるのは、誰も見ていなくなった後も動かし続ける統制だけです。
開示タイミングの小細工にも、市場データが隠す代償があります。発表を遅らせた企業は、即座に開示した 企業より大きく信頼を落とす。しかも補償措置の提供後でさえ、遅れて開示した企業は回復した信頼が低い ままです。ニュースの多い日に紛れ込ませることは、株価を守る代わりに、取り戻せる信頼の上限を恒久的に 下げます。
では、誰に見せるのか。消費者ではありません。彼らは忘れますし、そもそも評価する手段を持ちません。 記録を残すのは、組織としての記憶を持つ側——規制当局、法人顧客、監査人、保険会社です。彼らは同時に、 声明ではなく証跡を読める唯一の読者でもあります。謝罪ではなく、仕組みを公開してください。
で、死んでいるのか?
死んでいません。ただ、あなたが思うより小さく、モデルより早く期限切れになり、あなたが測っていない 当事者に着地し、そして負うべき当人によって日常的に隠されています。
顧客はあなたを許したのではありません。大半は知らなかった。知った人の半分は自分を責めた。残りは、 たとえ望んでも離れられなかった。あなたが扉に鍵をかけたからではなく、どの扉がより安全な場所に通じて いるのかを、誰も彼らに教えられたことがないからです。
それはレピュテーションリスクではありません。あなたがたまたま恩恵を受けている市場の失敗です—— そして2つのうちどちらが規制されやすいかは、覚えておく価値があります。
残るのは、誰も監査しない選択です。漏えいは、登録簿が言うほどのコストをあなたに課さない。それでも、 露呈したものを直すコストはきっかり元のままです。それでも払う企業が、本気だった企業です。
出典
- Consumer Attitudes Toward Data Breach Notifications — RAND、2016年。解約率の内訳と、 それをスイッチングコストで説明した箇所。調査実施は2015年。
- “Now I’m a bit angry” — USENIX Security 2021。74% と 14% の出典。拡張版 Awareness, Intention, (In)Action(ACM TOCHI、2023年)は意図どおり行動したかの追跡を 加えています。1本だけ読むならこちらを。
- Transient Customer Response to Data Breaches — Management Science、2024年。 実際の決済データによる減衰の測定。対象はインドの消費者。
- When the Data Are Out — Marketing Science、2024年。3週間という結果。単一事案。
- Data Breach Announcements and Stock Market Reactions — Management Science、 2022年。発表タイミングの戦略的操作と3億4,700万ドルの数字。対象は米国上場企業。
- OWASP Risk Rating Methodology — OWASP。事業影響要因と、レピュテーション毀損に明示 的な点数が与えられている唯一の場所。
- Microsoft DREAD Threat Classification — ウィスコンシン大学の講義資料。本文で引用した 損害可能性の段階表。
- Security Risk Analysis Methodologies for Automotive Systems — Abouelnaga、Jakobs、 arXiv、2023年。ISO/SAE 21434 の TARA と4つの影響カテゴリの要約。
- FAIR Standard v3.0 — FAIR Institute、2025年。二次損失と6つのステークホルダー。短く、 無料で、読んだことのない人が抱く評判より良い文書です。
- LLM Agents can Autonomously Exploit One-day Vulnerabilities — Fang、Bindu、Gupta、 Kang、arXiv、2024年。記述ありで87%、なしで7%の出典。15件・1モデルと小規模で、本稿でもっとも 重い役割を担う小さな研究です。
- It pays to be forthcoming — Muzatko、Bansal、Internet Research、2023年。開示が 遅れると、補償後も回復した信頼が低いまま。サーベイ実験であり、上記の行動データより弱い根拠です。
- 2026 Data Breach Investigations Report — Verizon。修復率と7日目の天井。本文が自ら 断るとおり便宜的標本です。
- Mid-Year Vulnerability Forecast — FIRST、2026年6月。予測、その要因、そして「実際に 対応すべき悪用可能性は横ばい」。
- A Visual Exploration of Exploitation in the Wild — Cyentia と FIRST。約6%の出典。
- Why Information Security is Hard — Ross Anderson、ACSAC 2001。セキュリティで «買い比べ» ができない理由の、いまなお最も明快な説明。
- Global Insurance Market Index, Q2 2026 — Marsh。サイバー保険の価格動向。ブローカー 自身の指数である点に留意。
- GDPR Fines and Data Breach Survey — DLA Piper、2026年1月。制裁金総額と通知件数。 件数急増の理由は説明できないと同事務所自身が認めています。
- Volume Is Not Risk — Trend Micro、2026年。ベンダー調査である点を明示したうえ で、KEV の増加数にのみ使用。
上記の数値はすべて出典を示してリンクしてあり、詳細はこの記事ではなく出典側にあります。2026年の CVE 件数は、2026年10月8日に私自身が NVD API に対して集計したものです。私自身のものは、枠組みとして の「4つのリンクの連鎖」、「認識上のロックイン」という言い方、解約率の低さは善意ではなく市場構造を 測っているという主張、レピュテーションが1行に潰れるのはどの部門もそれを所有していないからだと いう読み、そして悪用される割合は上がるが100%には近づかないという予想です。調達の遅延は一次体験であり、より弱い根拠です。